“Midnight Mimosa”: Nova prijetnja iz sjene otkriva zlonamjerni softver unaprijed instaliran na jeftinim Android telefonima
Tržište cjenovno pristupačnih pametnih uređaja suočava se s ozbiljnim sigurnosnim skandalom nakon što su istraživači iz sigurnosne tvrtke Bitdefender otkrili opsežnu kampanju distribucije zlonamjernog softvera pod nazivom Midnight Mimosa. Ova kampanja pogađa tisuće jeftinih Android telefona i lažnih uređaja u više od 150 zemalja svijeta, pri čemu su na udaru najčešće Meksiko, Francuska, Italija, Sjedinjene Američke Države, Njemačka, Brazil i Španjolska. Posebno zabrinjava činjenica da zlonamjerni kod nije preuzet naknadnim surfanjem internetetom, već dolazi tvornički ugrađen izravno u sistemski softver uređaja i prije nego što telefon uopće dospije u ruke krajnjeg korisnika.
Među pogođenim uređajima sigurnosni stručnjaci navode pojedine modele jeftinijih brandova poput Doogee S200 X i Cubot KINGKONG X, ali i brojne visokovjerne replike i krivotvorine popularnih Samsung i Apple proizvoda. Za razliku od uobičajenih prijetnji koje se šire putem zlonamjernih aplikacija preuzetih iz neslužbenih izvora, Midnight Mimosa duboko je integrirana u sam firmver – temeljni softver koji upravlja osnovnim funkcijama uređaja. Zahvaljujući visokim sistemskim privilegijama s kojima se pokreće, ovaj zlonamjerni sustav može potpuno autonomno, bez znanja i odobrenja vlasnika, instalirati ili brisati druge aplikacije, dodjeljivati opasne dozvole te preuzimati i izvršavati izvršni kod s udaljenih upravljačkih poslužitelja.
Bitdefender je ovu skrivenu kampanju raskrinkao nakon što su napredni alati za praćenje anomalija detektirali sumnjivu sistemsku komponentu kodnog imena com.android.system.lite, koja je u pozadini tiho upravljala instalacijom niza drugih programa. Detaljnijom analizom otkriveno je oko 32 zlonamjerne aplikacije koje su se vješto prikrivale kao alati za vremensku prognozu, upravitelji datoteka, sredstva za zaključavanje ekrana, OCR alati za prepoznavanje teksta i aplikacije za uređivanje zvuka. Dio tih programa služio je za kibernetičke prijevare s oglasima (engl. ad fraud), prikazujući skrivene oglase u pozadinskim prozorima ili automatski generirajući lažne klikove radi financijske koristi napadača. Kako bi sakrili tragove, zlonamjerni programi su povremeno privremeno gasili službenu trgovinu Google Play, a u nekim slučajevima čak i lažirali podatke o izvoru instalacije kako bi se činilo da aplikacije dolaze iz provjerenih izvora.
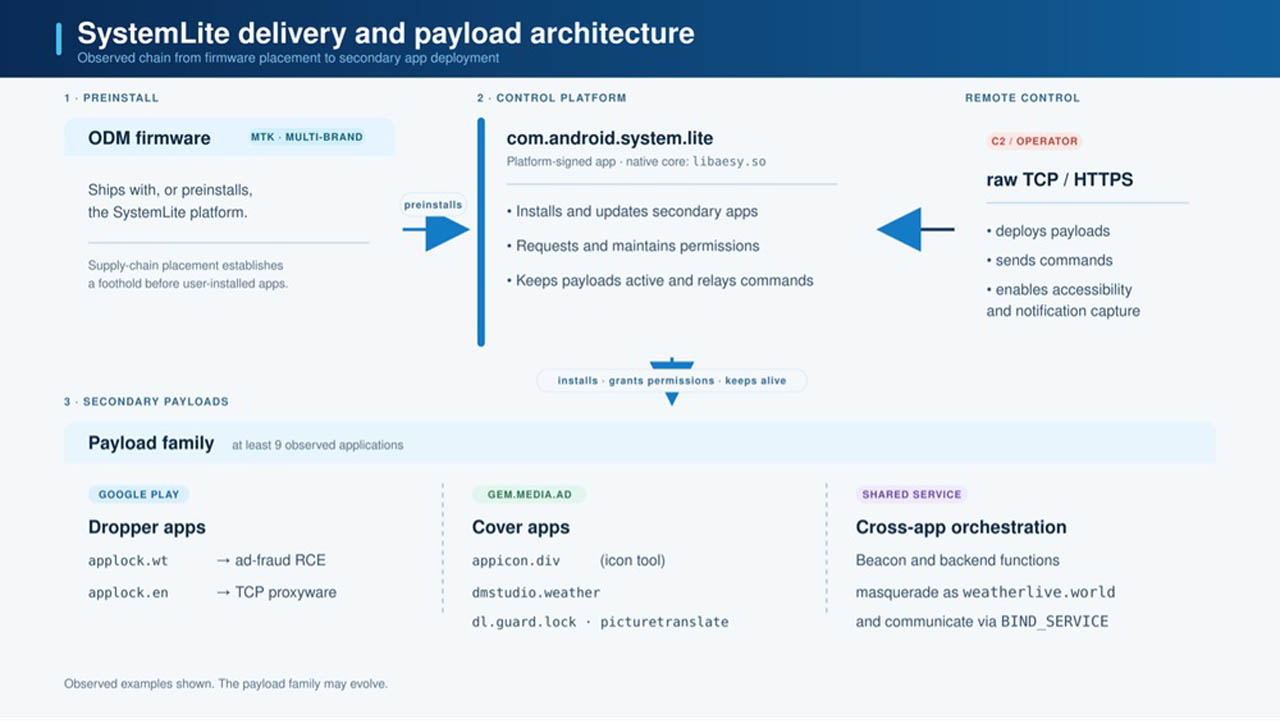
Osim financijske štete kroz prijevare s oglasima, Midnight Mimosa ima i znatno opasniju funkciju: pretvaranje zaraženih telefona u stambene proxy poslužitelje (engl. residential proxies). Putem komponente vješto prikrivene unutar aplikacije za upravljanje zaključanim zaslonom, uređaj se povezuje s upravljačkim poslužiteljem te preuzima upute za prosljeđivanje mrežnog prometa preko internetske veze vlasnika. Na taj način napadači koriste tuđe IP adrese za skrivanje vlastitog izvora napada ili za pristup udaljenim sustavima, čime nevini korisnici dolaze u situaciju da njihov kućni ili mobilni internet služi kao paravan za tuđe sumnjive aktivnosti. Iako je istraživački tim potvrdio da je poslužiteljska infrastruktura za proxy i dalje aktivna i prima registracije novih uređaja, u kontroliranim testovima još nisu zabilježeni konkretni paketi preusmjerenog prometa.
Uklanjanje ovakvog oblika zlonamjernog softvera iznimno je složen zadatak za prosječnog korisnika. Budući da se malver nalazi na zaštićenoj sistemskoj particiji i raspolaže najvišim ovlastima, jednostavno brisanje aplikacija ne rješava problem. Korisnici na forumima poput XDA izvještavaju da se sumnjivi programi ponovno pojavljuju čak i nakon tvorničkog resetiranja ili instalacije službenih ažuriranja firmvera. Za potpuno čišćenje uređaja često je potrebno dublje tehničko znanje, poput ručnog fleširanja čistog firmvera ili korištenja alata poput ADB-a (Android Debug Bridge) za trajno onemogućavanje zaraženih sistemskih paketa.
Iako za sada nema službenog zaključka o tome tko stoji iza ubacivanja zlonamjernog koda u sam proizvodni lanac, ovaj slučaj služi kao bolno podsjećanje da digitalne prijetnje više ne vrebaju samo u sumnjivim preuzimanjima, već mogu biti prisutne i na potpuno novim uređajima kupljenim izravno iz trgovine. Sigurnosni stručnjaci stoga savjetuju oprez pri kupnji jeftinih i nepoznatih brandova pametnih telefona, redovito praćenje sigurnosnih zakrpa te nabavu uređaja isključivo od provjerenih i renomiranih proizvođača.