Nova prijetnja s modelom najma: uCreator krade 2FA lozinke i preuzima Android račune
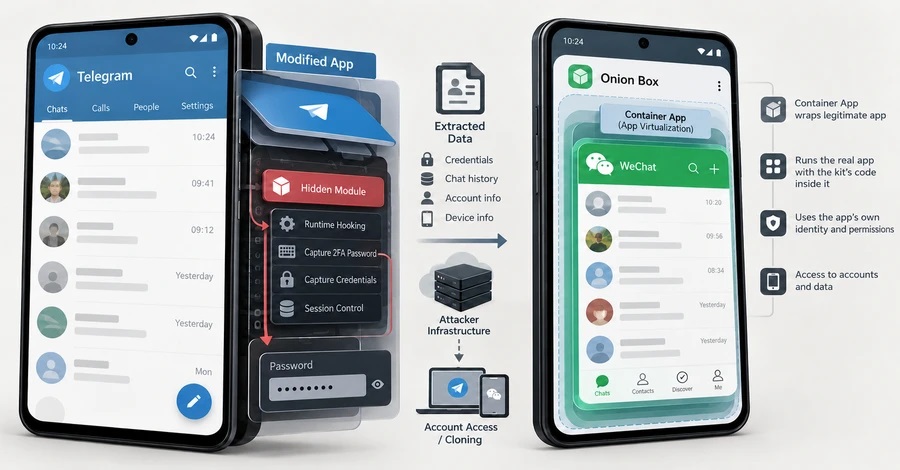
Sigurnosni istraživači otkrili su napredni špijunski alat za Android pod nazivom uCreator, koji napadačima omogućuje izravno ometanje popularne aplikacije poput Telegrama u svrhu prikupljanja poruka, krađe vjerodajnica za dvofaktorsku autentifikaciju (2FA) i potpunog preuzimanja korisničkih računa. Za razliku od klasičnih zlonamjernih aplikacija, uCreator funkcionira na modelu najma softvera kao usluge (malware-as-a-service), što zlonamjernim akterima omogućuje dijeljenje centralizirane infrastrukture za provođenje kampanja. Arhitektura prijetnje prilagođava se ciljanoj aplikaciji kako bi zaobišla uobičajene sigurnosne mehanizme tijekom normalnog korištenja:
Zlonamjerni kod integriran je direktno u modificirane verzije aplikacije. Umjesto da pokušava čitati podatke izvan aplikacije, uCreator presreće i kopira 2FA lozinku u čitljivom formatu točno u trenutku obrade, prije nego što aplikacija izvrši postupak hashiranja. Uz to, alat može sakriti sumnjive sesije napadača s popisa aktivnih uređaja kako bi sakrio tragove.
Poslovni model najma i povezanost sa starijim prijetnjama – Analiza izvornog koda na poslužiteljima otkriva da sustav koristi upravljačko sučelje smješteno na GitLabu, koje operaterima omogućuje praćenje klijenata, automatizaciju zadataka poput masovnog dodavanja prijatelja i postavljanje dnevnih ograničenja aktivnosti. Tehnička analiza također ukazuje na snažne poveznice sa starijim zlonamjernim softverom Baohuo, što potvrđuje da se komponente naprednih špijunskih alata kontinuirano recikliraju i nadograđuju kroz veće infrastrukture.
Kako se zaštititi?
Incident s uCreatorom pokazuje da standardna dvofaktorska autentifikacija gubi svoju učinkovitost ako je sama krajnja aplikacija na uređaju kompromitirana. Kako biste smanjili rizik od infekcije, pridržavajte se ključnih sigurnosnih preporuka:
- Izbjegavajte neslužbene izvore: Nemojte preuzimati APK datoteke s neprovjerenih web-stranica, oglasa ili trgovina trećih strana, osobito modificirane verzije aplikacija za dopisivanje.
- Provjeravajte digitalne potpise: Naziv paketa i izgled ikone mogu biti identični službenim aplikacijama, stoga je provjera potpisa instalacijskog paketa jedini siguran pokazatelj autentičnosti.
- Redovito revidirajte aktivne sesije: S vremena na vrijeme provjerite popis prijavljenih uređaja unutar aplikacija s pouzdanog izvora, opozovite nepoznate sesije i osigurajte svoje vjerodajnice.